 Astrofísica


Na batalha contínua pela segurança dos dados, a escolha entre criptografia baseada em hardware e em software é fundamental. Com o aumento contínuo de violações de dados, ameaças cibernéticas e riscos de privacidade, a criptografia não é mais opcional; é essencial. Desde a proteção de arquivos portáteis em flash drives USB até a proteção de dados armazenados em SSDs externos, e até mesmo a proteção de informações armazenadas em SSDs de servidores em ambientes empresariais, a criptografia ajuda a garantir que os dados permaneçam ilegíveis para usuários não autorizados.
Embora tanto a criptografia por hardware quanto por software sejam projetadas para proteger dados, elas operam de maneiras fundamentalmente diferentes. A diferença entre elas vai muito além dos detalhes de implementação, e entender essas distinções é essencial para escolher a solução certa para uso pessoal, empresarial ou corporativo.
Este artigo explica como a criptografia funciona em unidades USB e SSDs, detalha as diferenças entre criptografia por hardware e por software e ajuda você a escolher a abordagem certa com base no seu ambiente e nos requisitos de segurança dos dados.
O que é criptografia em unidades USB e SSDs?
A criptografia em unidades USB e SSDs vai além de simplesmente usar uma unidade flash protegida por senha. Adicionar uma senha usando ferramentas básicas de bloqueio de arquivos ou pastas do sistema operacional pode restringir o acesso a um dispositivo ou arquivo, mas não protege necessariamente os dados em si.
A criptografia adiciona uma camada mais profunda de segurança. É o processo de converter dados legíveis em um formato ilegível, conhecido como texto cifrado, garantindo que apenas usuários autorizados com a chave, senha ou método de autenticação corretos possam acessá-los. Em flash drives USB e SSDs, a criptografia garante que os dados armazenados permaneçam inacessíveis sem a autenticação adequada.
A criptografia pode ser implementada de duas maneiras principais: criptografia baseada em hardware, que é incorporada diretamente ao próprio dispositivo de armazenamento, e criptografia baseada em software, que depende do sistema host. Essas diferenças têm impacto direto na segurança, no desempenho e na exposição a riscos.
O que é criptografia baseada em hardware?
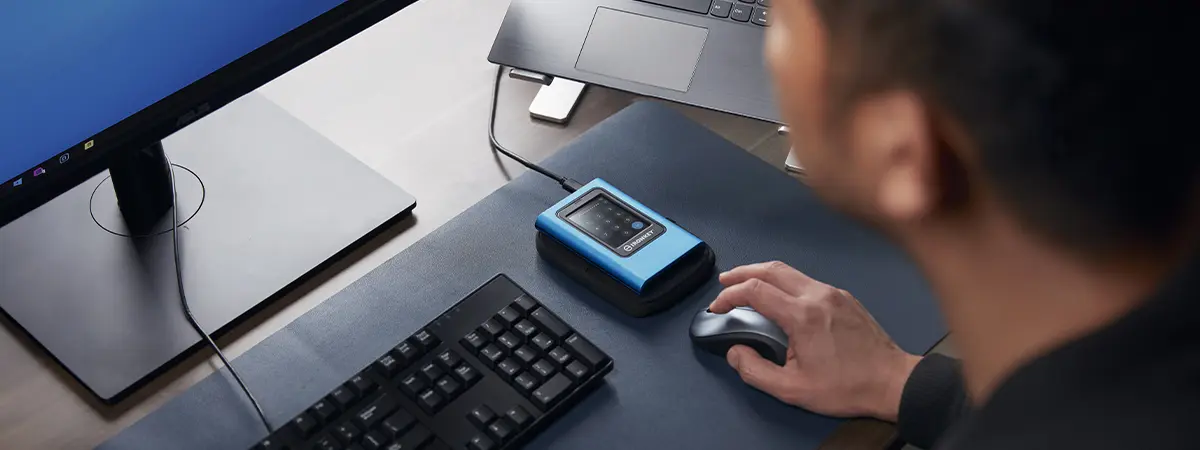
A criptografia baseada em hardware protege dados usando um processador criptográfico dedicado incorporado diretamente ao dispositivo de armazenamento. Ao contrário da criptografia por software, ela não depende do sistema operacional host ou da CPU.
As chaves de criptografia são geradas, armazenadas e gerenciadas dentro do próprio hardware, garantindo que nunca saiam do dispositivo. Isso cria um ambiente altamente seguro, onde os dados são protegidos automaticamente à medida que são gravados e acessados.
Como funciona a criptografia por hardware
Com USBs e SSDs criptografados por hardware, a criptografia é automática e está sempre ativa. Os arquivos são criptografados no momento em que são salvos e descriptografados apenas após uma autenticação bem-sucedida, como uma frase-passe, senha ou PIN, processada diretamente pelo dispositivo.
Como a criptografia e o gerenciamento das chaves ocorrem dentro do próprio dispositivo, os dados permanecem protegidos contra sistemas não confiáveis ou comprometidos enquanto o dispositivo estiver bloqueado ou no modo somente leitura.
Vantagens e desvantagens da criptografia baseada em hardware
A criptografia por hardware é projetada para fornecer proteção forte e consistente sem depender do sistema hospedeiro. Sua principal vantagem é que a criptografia está sempre ativa e não pode ser desativada ou contornada. Como não exige instalação de software e opera independentemente do sistema operacional host, o impacto no desempenho é mínimo, já que a criptografia é tratada por um hardware dedicado. As chaves de criptografia são armazenadas com segurança dentro do próprio dispositivo, mantendo-as isoladas da memória do sistema.
As principais considerações são custo e flexibilidade. Dispositivos com criptografia por hardware geralmente exigem um investimento inicial maior e estão vinculados ao hardware específico. Mas para ambientes profissionais, empresariais e de segurança crítica, essas desvantagens geralmente valem a pena.
O que é criptografia baseada em software?
A criptografia baseada em software é um método de proteger dados usando aplicativos ou recursos do sistema operacional que são executados no computador hospedeiro. Nesse modelo, a CPU do computador realiza os processos de criptografia e descriptografia à medida que os dados são gravados ou lidos em um drive de armazenamento flash.
Como funciona a criptografia por software
Quando a criptografia por software está ativada, os dados são criptografados pelo sistema operacional ou aplicativo antes de serem armazenados. O computador host realiza todas as operações criptográficas, usando sua CPU para criptografar e descriptografar os dados conforme eles são acessados. As chaves de criptografia são geradas e gerenciadas dentro do ambiente de software e são desbloqueadas quando um usuário autorizado faz a autenticação por meio do sistema operacional ou aplicativo.
Exemplos comuns incluem ferramentas de criptografia em nível de sistema operacional e aplicativos de terceiros que criptografam pastas, partições ou drives inteiros.
Vantagens e desvantagens da criptografia baseada em software
A criptografia por software é amplamente utilizada por ser acessível, flexível e frequentemente integrada a sistemas operacionais modernos, tornando-se uma opção prática para quem tem necessidades básicas de proteção. No entanto, suas limitações são significativas. Como a criptografia baseada em software depende da segurança do sistema operacional, ela pode ser mais vulnerável se um sistema for comprometido por malware ou outras ameaças. Ela também usa recursos da CPU, o que pode ter algum impacto no desempenho, e exige atualizações regulares para manter a proteção.
A criptografia por software pode ser adequada para uso pessoal ou cenários de baixo risco, mas introduz dependências que podem não estar alinhadas com requisitos de segurança mais rigorosos.
A diferença entre criptografia baseada em hardware e em software
Embora ambos os métodos criptografem dados, a criptografia baseada em hardware e a baseada em software não oferecem o mesmo nível de proteção. A diferença central está em onde a criptografia acontece e do que ela depende. Essa distinção afeta a postura de segurança, o desempenho, a usabilidade e o risco de exposição.
| Categoria | Criptografia por hardware | Criptografia por software |
|---|---|---|
| Onde a criptografia acontece | Usa um processador criptográfico dedicado incorporado no próprio drive. | Usa a CPU do computador host e os recursos do sistema para criptografar e descriptografar dados. |
| Dependência do sistema host / exposição | A segurança fica isolada dentro do dispositivo e permanece protegida mesmo quando conectada a computadores não confiáveis ou infectados. | A segurança depende do sistema operacional host e fica mais vulnerável se o computador estiver infectado por malware. |
| Local da autenticação | A autenticação acontece diretamente no próprio dispositivo criptografado. | A autenticação depende do sistema operacional host e do software instalado. |
| Software ou drivers necessários | Nenhum driver ou instalação de software é necessário no sistema host. | Exige instalação de software; drivers e compatibilidade com o sistema operacional podem variar. |
| Requisitos de atualização | A lógica de criptografia está embutida no hardware e não exige atualizações. | Pode exigir atualizações e correções de software. |
| Impacto no desempenho | Impacto mínimo no desempenho, pois a criptografia é descarregada para o processador de hardware. | Pode afetar negativamente o desempenho porque a criptografia divide os recursos da CPU. |
| Flexibilidade | A criptografia está vinculada ao drive USB ou SSD específico. | Pode ser implementada em praticamente qualquer mídia de armazenamento. |
| Status da criptografia | A criptografia está sempre ativada de forma inerente e não pode ser removida ou contornada. | A criptografia pode ser ativada, desativada ou configurada incorretamente. |
| Manipulação das chaves de criptografia | As chaves de criptografia são geradas internamente pelo hardware e armazenadas com segurança dentro do drive. | A senha do usuário é usada diretamente como chave de criptografia, e as chaves podem residir na memória do sistema. |
| Proteção contra ataque de força bruta | Projetado para proteger contra ataques de força bruta, limitando o número de tentativas antes que o drive se formate, impedindo que alguém acesse os dados se o drive for perdido ou roubado. | Suscetível a ataques força bruta, o computador tenta limitar o número de tentativas para descriptografar, mas os hackers podem acessar a memória do computador e reiniciar o contador de tentativas. |
| Economia de custos | Escala de forma econômica para implantações médias e grandes. | Pode ser econômico em ambientes de pequenas aplicações. |
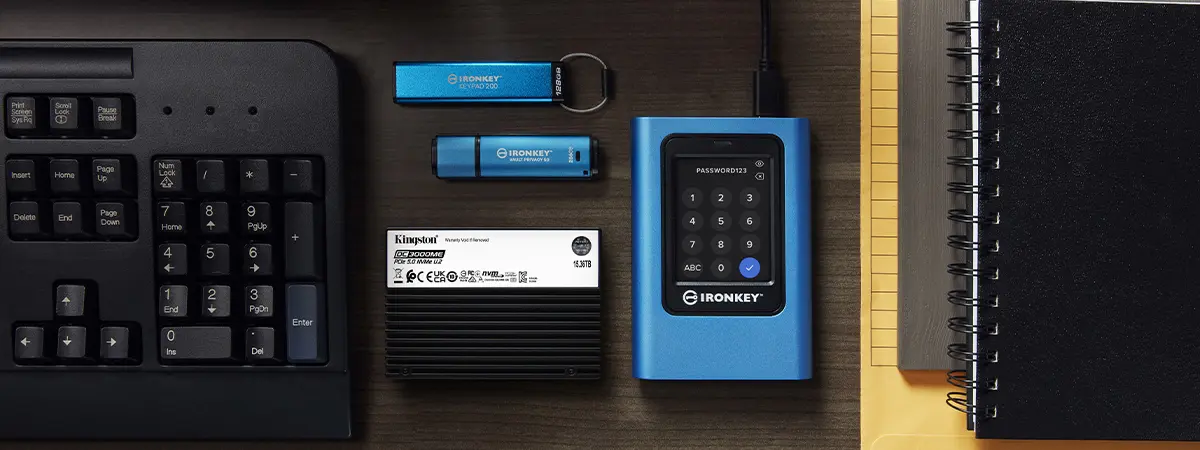
USBs e SSDs criptografados – Qual deles você deve escolher?
Escolher o armazenamento criptografado certo depende de como os dados são usados, para onde viajam e do nível de risco envolvido. Drives USB são projetados para portabilidade e conveniência, enquanto SSDs geralmente oferecem maior desempenho, segurança e durabilidade para cargas de trabalho mais exigentes.
Flash drives USB criptografados
Flash drives USB com criptografia por hardware combinam portabilidade com segurança integrada. Elas são projetadas para situações em que os dados precisam ser movidos para fora de ambientes fixos enquanto permanecem protegidos, seja entre escritórios, equipes ou dispositivos.
Nem todos os flash drives USB criptografados oferecem o mesmo nível de proteção. Diferentes modelos são projetados para diferentes perfis de risco, desde o uso empresarial do dia a dia até ambientes com requisitos mais rigorosos de conformidade, auditoria ou prevenção de perda de dados. Isso permite que indivíduos e organizações selecionem o nível de proteção que se alinha com a forma como os dados serão usados, quem terá acesso a eles e as consequências caso sejam perdidos ou expostos.
SSDs de cliente criptografados
SSDs clientes com criptografia por hardware são projetados para laptops, desktops e armazenamento externo usados nas operações empresariais do dia a dia, onde desempenho e proteção de dados precisam atuar juntos.
Devido às suas maiores capacidades, os SSDs externos são frequentemente usados como parte de abordagens estruturadas de proteção de dados, como o método de backup 3-2-1, onde fornecem armazenamento seguro para backups locais ou off-line. Eles são comumente usados por profissionais e equipes de TI que gerenciam grandes volumes de dados, arquivos confidenciais e cargas de trabalho críticas para os negócios, onde proteger os dados em repouso é tão importante quanto manter acesso rápido e armazenamento confiável.
SSDs de servidor criptografados
SSDs servidores com criptografia por hardware trazem a criptografia baseada em hardware para ambientes empresariais e de servidores, onde a proteção de dados é integrada diretamente à infraestrutura, em vez de ser aplicada no nível do sistema operacional.
Eles são tipicamente usados em ambientes onde grandes volumes de dados sensíveis são armazenados, processados ou compartilhados entre múltiplos sistemas. Esses drives são muito adequados para organizações que atuam em data centers, ambientes de nuvem e setores regulamentados, onde a criptografia é exigida como parte de estruturas mais amplas de segurança, conformidade ou governança.
Quando os drives são descomissionados, se não forem fisicamente destruídos corretamente, podem ser lidos por qualquer invasor, a menos que possuam uma criptografia que tenha sido ativada. A criptografia em nível de hardware adiciona uma camada extra de segurança, ajudando a impedir que dados sensíveis sejam acessados ou extraídos. Isso reduz o risco de uso indevido, como os dados serem revendidos, usados para roubo de identidade, ou levarem a impactos financeiros, legais ou de reputação para a organização.